Avslöja AI-bilder 2026: märkning, metadata och källkritik
Så avslöjar du AI-bilder 2026: vad EU:s märkningskrav ger dig, hur Content Credentials och SynthID fungerar, och varför källkritik avgör.
Att avslöja AI-bilder med blotta ögat fungerar inte längre. Sex fingrar, suddiga bakgrunder och konstiga skuggor var användbara ledtrådar 2023. Dagens bildmodeller gör sällan de misstagen, och de som ändå slinker igenom rättas till på några sekunder i ett vanligt redigeringsprogram.
Hösten 2026 finns i stället tre andra verktyg att luta sig mot: EU:s krav på maskinläsbar märkning av AI-genererat material, som började gälla den 2 augusti, branschstandarden Content Credentials som allt fler kameror, program och plattformar stödjer, och osynliga vattenmärken som Googles SynthID. Inget av dem ger dig ett facit. Tillsammans med klassisk källkritik ger de däremot ett betydligt bättre underlag än magkänslan.
Den här guiden går igenom vad märkningskravet faktiskt innebär för dig som tittar på en bild, hur du läser av Content Credentials, vad AI-detektorer klarar och inte klarar, och i vilken ordning du bör göra kontrollerna.
Varför synliga tecken inte längre räcker för att avslöja AI-bilder
Bildmodellerna har blivit så bra att de klassiska felen, händer, text, symmetri och reflexer, i praktiken är borta i de stora verktygen. Internetstiftelsen sammanfattar läget i sin grundkurs: “Verktygen är så pass bra nu att vi inte längre kan avslöja AI-genererade bilder bara genom att titta på dem.” Det som återstår är att granska varifrån bilden kommer och vilka spår den bär med sig.
Det betyder inte att detaljgranskning är meningslös. Digiteket, Kungliga bibliotekets plattform för folkbibliotekens fortbildning, listar fortfarande “Lägg märke till detaljer” och “Se upp för perfektion” bland sina fem tips från december 2025. Poängen är ordningen. Detaljerna kan stärka en misstanke, men de kan inte längre fria en bild. En bild utan synliga fel är inte äkta, den är bara välgjord.
Det finns också en psykologisk sida. När TV4 i januari 2026 frågade Magdalena Malm, generalsekreterare på Bildkonst Sverige, om hur man avslöjar manipulerade bilder var ett av hennes råd att fråga sig vilka känslor bilden väcker. Bilder som ska sprida desinformation är gjorda för att trigga ilska, rädsla eller uppgivenhet, och just den reaktionen är ett skäl att stanna upp innan du delar.
Vad EU:s märkningskrav ger dig, och vad det inte ger
Sedan den 2 augusti 2026 gäller artikel 50 i EU:s AI-förordning. Den lägger två skyldigheter på andra än dig som tittar. Leverantörer av AI-system som skapar bild, ljud, video eller text ska se till att materialet märks i ett maskinläsbart format och går att upptäcka som artificiellt genererat eller manipulerat. Lösningarna ska enligt artikeltexten vara effektiva, interoperabla, robusta och tillförlitliga, med tillägget att det gäller i den mån det är tekniskt möjligt. Den som sedan publicerar en deepfake ska upplysa om att innehållet är AI-genererat eller manipulerat, tydligt och senast vid första exponeringen.
Förordningen definierar deepfake som AI-genererat eller manipulerat bild-, ljud- eller videoinnehåll som liknar verkliga personer, föremål, platser, enheter eller händelser och som felaktigt skulle framstå som äkta eller sanningsenligt för en person. Definitionen är bred och träffar alltså långt mer än kändisvideor.
Ett förbehåll är värt att känna till. System som redan fanns på marknaden före den 2 augusti 2026 har fram till den 2 december 2026 på sig att uppfylla märkningskravet. Övergångstiden blev kvar när EU i juni 2026 beslutade om det så kallade omnibus-paketet, som samtidigt sköt fram reglerna för högrisksystem till december 2027. Under hösten 2026 kan alltså en bild från ett etablerat verktyg fortfarande sakna märkning utan att någon brutit mot något.
I Sverige är Integritetsskyddsmyndigheten en av de myndigheter som fått uppdraget som marknadskontrollmyndighet för förordningen. Hur regelverket i stort är uppbyggt går vi igenom i sammanfattningen av EU AI Act i Sverige.
Så läser du Content Credentials
Content Credentials är den tekniska standard som de flesta stora aktörer valt för att uppfylla kraven. Standarden förvaltas av C2PA, Coalition for Content Provenance and Authenticity, där Adobe, Amazon, BBC, Google, Meta, Microsoft, OpenAI, Sony och TikTok sitter i styrkommittén. Idén beskrivs på c2pa.org som en innehållsdeklaration för digitalt material: en historik över hur bilden skapats och redigerats som vem som helst kan slå upp.
Tekniskt fästs en signerad post vid filen som anger vilket verktyg som skapat bilden, om AI varit inblandad och vilka redigeringar som gjorts därefter. På webbplatser och i appar som stödjer standarden visas det som en liten symbol, ofta med bokstäverna “cr”, i bildens hörn. Klickar du på den får du fram historiken. Har du bara själva filen kan du ladda upp den i granskningsverktyget Verify på contentauthenticity.org, som drivs av Content Authenticity Initiative.
Tre saker avgör hur mycket du kan lita på det du ser:
- Finns credentials och är de intakta? Då har du en signerad kedja från skapande till nu. Den kan fortfarande beskriva en AI-bild, men då står det.
- Finns credentials men bryts kedjan? Verktyget visar då att bilden redigerats efter senaste signering, utan uppgift om hur. Det är inte bevis på manipulation men ett skäl att leta vidare.
- Saknas credentials helt? Det är det vanligaste utfallet 2026 och säger ingenting alls. De flesta bilder på nätet är tagna med kameror och telefoner som inte signerar, och många plattformar skriver fortfarande bort metadata vid uppladdning.
Standarden sitter på flera ställen i kedjan. Vilka bildgeneratorer som ligger bakom bilderna, och hur de skiljer sig, går vi igenom i genomgången av AI-genererade bilder.
Vattenmärken som SynthID: osynliga men inte allmänna
Metadata har ett grundproblem: den ligger bredvid bilden och följer inte med i en skärmdump. Osynliga vattenmärken försöker lösa det genom att baka in signalen i själva pixlarna. Googles SynthID är det mest spridda exemplet. Enligt Google DeepMind är vattenmärket omärkligt för människor och läggs i dag på bild, video, ljud och text som skapas i Googles konsumentprodukter, däribland Gemini-appen.
Haken är att vattenmärket bara kan läsas av den som har nyckeln. Google har öppnat en granskningsportal, SynthID Detector, där du kan ladda upp en bild, video eller ljudfil och få veta om den bär Googles vattenmärke. Portalen testas i skrivande stund tillsammans med journalister och medieprofessionella, och den svarar bara på en fråga: är detta gjort med Googles verktyg? En bild från Midjourney, Flux eller en öppen modell utan vattenmärke ger samma svar som ett riktigt foto.
Det är därför artikel 50 talar om interoperabilitet. Så länge varje leverantör har sin egen detektor måste du i praktiken veta vilket verktyg som misstänks innan du kan kontrollera, vilket är precis det du inte vet.
AI-detektorer: en signal, inte ett facit
Detektorer som Hive Moderation försöker gå den andra vägen: i stället för att leta efter en märkning tränas en modell på att skilja AI-genererade bilder från foton utifrån statistiska mönster i pixlarna. Digiteket har “Använd en AI-detektor” som ett av sina fem tips, med förbehållet att tjänsterna inte är hundraprocentigt tillförlitliga.
Problemet är samma som med text. En detektor tränad på förra årets modeller tappar träffsäkerhet på årets, och en komprimerad, beskuren eller filtrerad bild ändrar just de mönster detektorn letar efter. Resultatet visas dessutom ofta som en procentsiffra, vilket lockar till att tolka “87 procent AI” som ett svar när det snarare är en gissning med osäkerhetsintervall. Hur samma problem ser ut på textsidan har vi gått igenom i testet av ChatGPT-detektorer på svenska.
Använd detektorn som sista steg, inte första. Om kontexten, bildsökningen och metadatan pekar åt samma håll kan detektorn bekräfta eller så ett frö av tvivel. Står detektorn ensam mot allt annat är det detektorn du ska misstro.
En ordning som fungerar
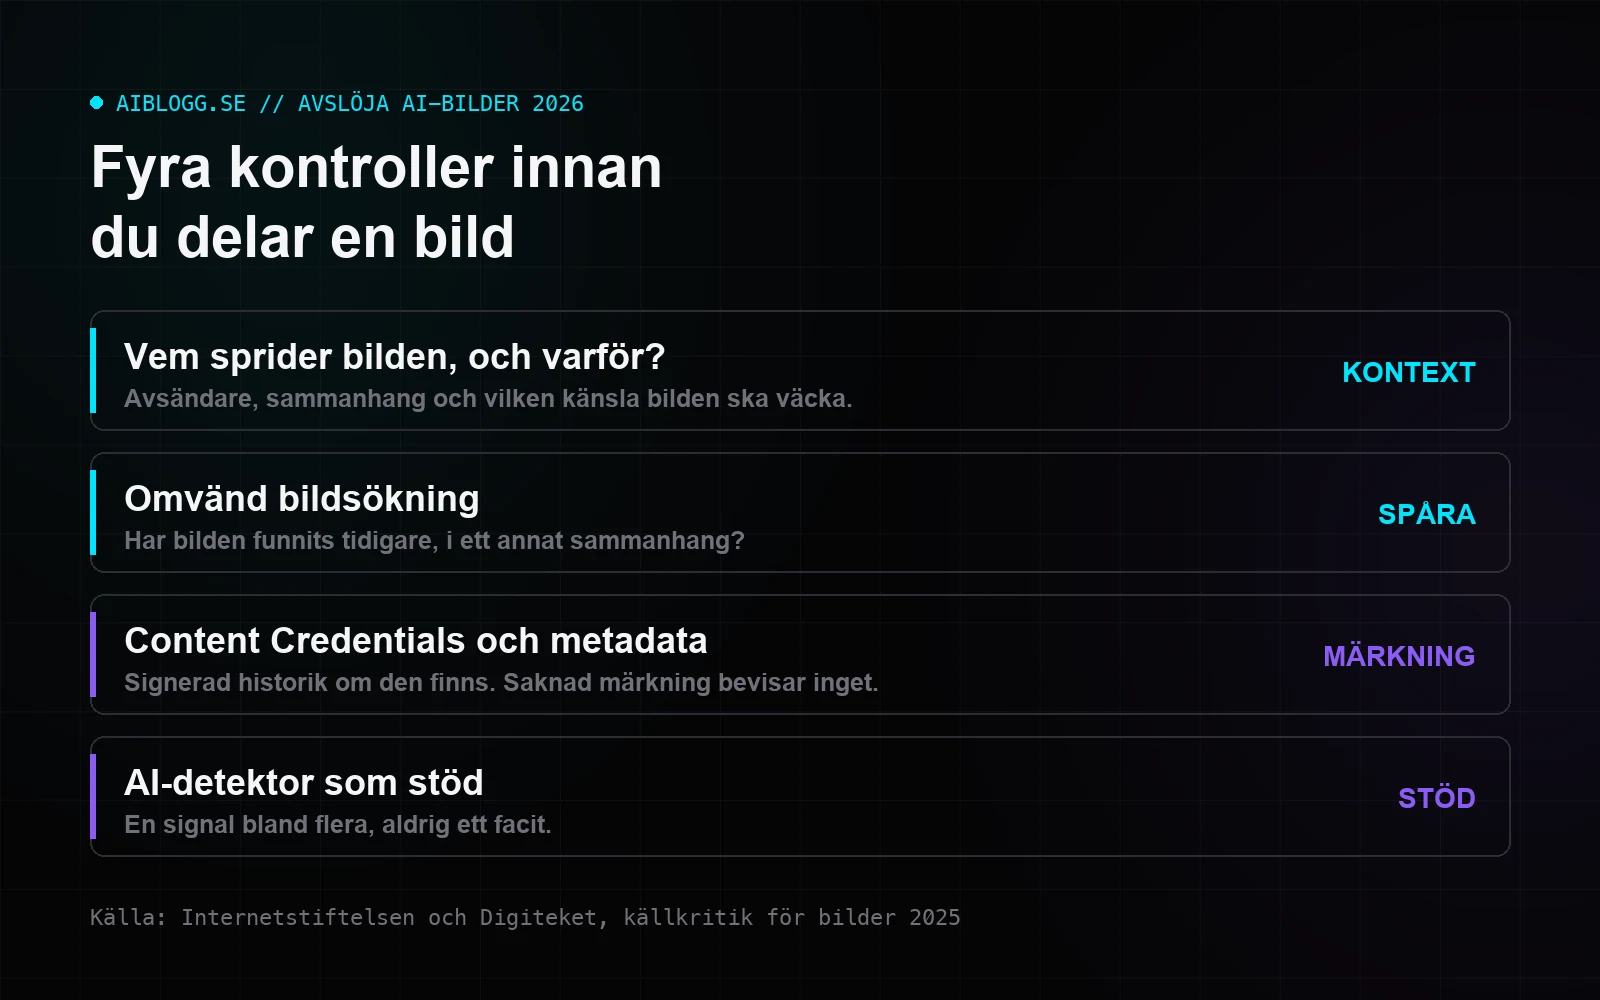
Internetstiftelsens slutsats är obekväm men ärlig: “Vi befinner oss i ett läge där ingen med säkerhet kan avgöra om en bild är AI-genererad eller inte.” Det du kan göra är att samla tillräckligt många oberoende signaler för att fatta ett rimligt beslut om att dela, publicera eller avfärda. Så här ser en rutin ut som håller:
- Börja med avsändaren. Vem publicerade bilden först, har kontot en historik, och vad tjänar avsändaren på att du reagerar? En bild som dyker upp i ett nystartat konto utan källa är misstänkt oavsett vad pixlarna säger.
- Kör omvänd bildsökning. Google Bilder, Bing och TinEye visar om bilden funnits tidigare, i vilket sammanhang och i vilken version. Många virala “nyhetsbilder” är gamla foton med ny bildtext, inte AI alls.
- Kontrollera Content Credentials. Leta efter cr-symbolen eller ladda upp filen i Verify. Intakta credentials ger dig en historik. Saknade credentials ger dig ingenting, åt något håll.
- Granska detaljer med rätt förväntan. Fel i händer, text, skuggor och reflexer kan stärka en misstanke. Frånvaron av fel friar inte.
- Låt en detektor väga in sist. Behandla siffran som en av flera röster.
- Vänta innan du delar. Är bilden viktig nog att dela är den viktig nog att låta en redaktion eller faktagranskare hinna först.
Rutinen är densamma oavsett om bilden föreställer en politiker, en naturkatastrof eller en granne. Bedrägerier med falska bilder och röster använder exakt samma svagheter, och hur du skyddar dig mot dem har vi samlat i guiden om deepfake.
Vanliga frågor om att avslöja AI-bilder
Kan man se om en bild är AI-genererad? +
Måste AI-bilder märkas enligt lag? +
Vad är Content Credentials? +
Fungerar AI-detektorer för bilder? +
Vad är SynthID? +
Vad härnäst?
Den viktigaste förändringen 2026 är inte att verktygen för att avslöja AI-bilder blivit bättre, utan att bevisbördan flyttat. Märkning och signerade historiker gör det möjligt att visa att en bild är äkta, medan det blir allt svårare att visa att en bild är falsk. Vill du förstå tekniken bakom bilderna är genomgången av AI-genererade bilder rätt fortsättning, och behöver du skydda dig eller företaget mot bedrägerier med falska bilder och röster finns guiden om deepfake.
Källor: EU:s AI-förordning, artikel 50, EU:s AI-förordning, artikel 3, definitioner, AI-förordningens tidsplan, IMY, AI-förordningen, C2PA, Content Credentials, Google DeepMind, SynthID, Internetstiftelsen, Blotta ögat räcker inte, Digiteket, Lär dig känna igen AI-bilder, Meta, AI info-etiketten.
Mer från aiblogg
AI-bilder gratis 2026: 10 verktyg som faktiskt fungerar
Vi har testat 10 gratis AI-bildverktyg på svenska. Här är de bästa, vad du får utan att betala och vilka begränsningar som gäller.
Skapa AI-bilder: guide från prompt till bild
Så skapar du AI-bilder från grunden: prompt-struktur, val av verktyg, upplösning och de fem vanligaste nybörjarmisstagen.

AI-genererade bilder: bästa verktygen 2026
AI-genererade bilder har blivit mainstream. Vi förklarar tekniken bakom AI-genererade bilder, jämför de fyra stora modellerna och visar bildresultat.